Perjalanan pesan melalui Layergram
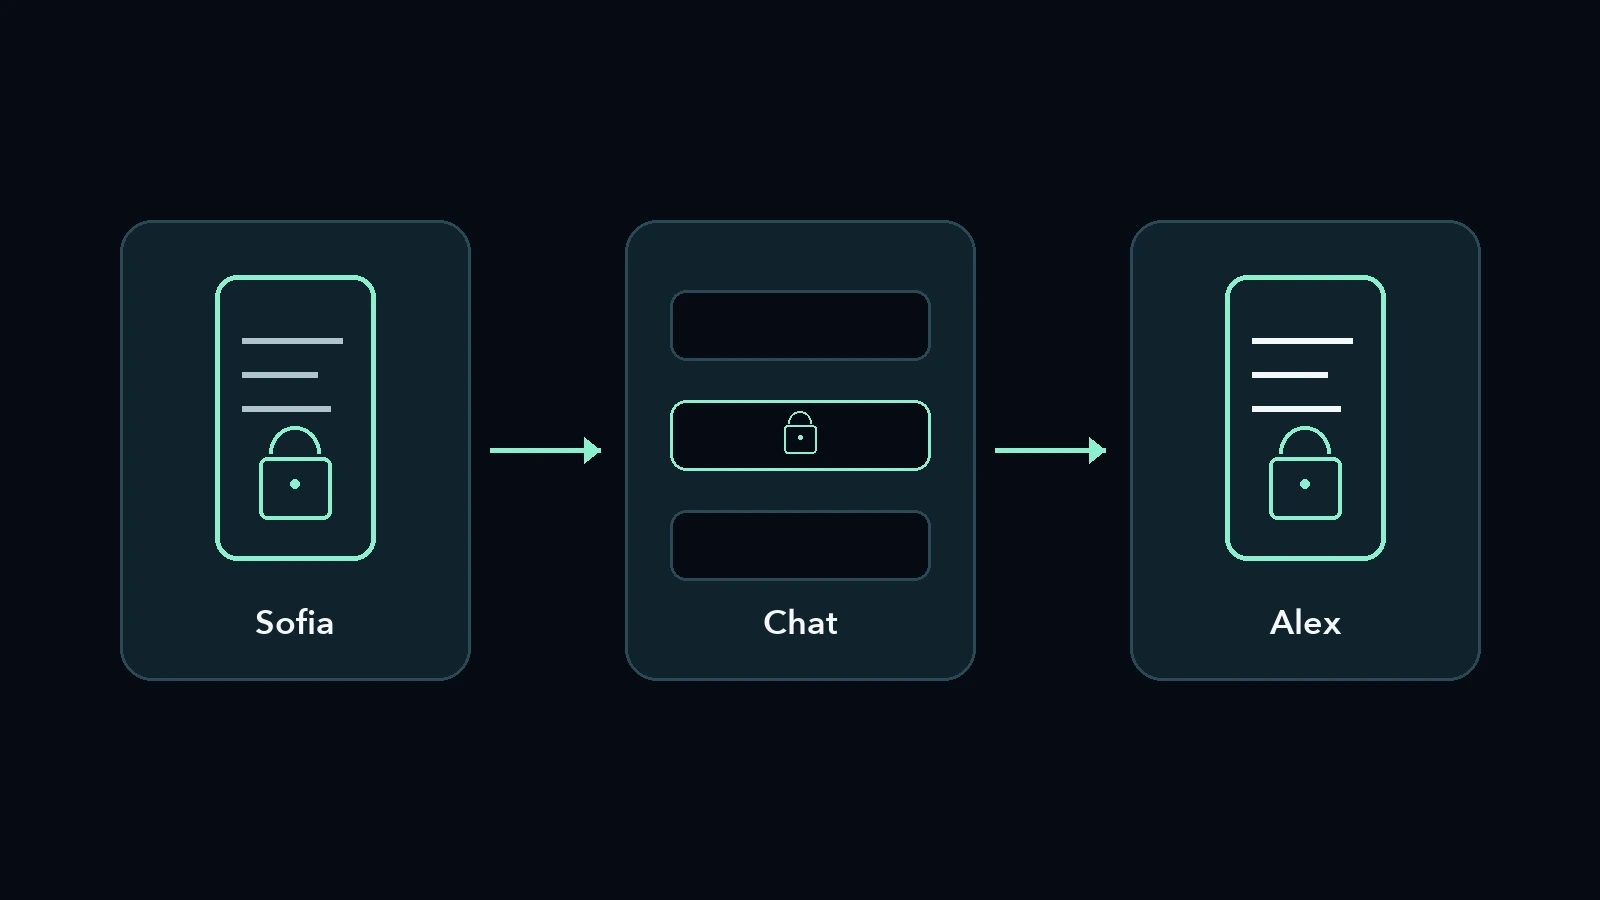
Dengan Layergram, sebuah pesan dienkripsi di perangkat pengirimnya, melewati sebuah obrolan dalam bentuk terlindunginya, lalu kembali terbaca di perangkat penerima. Mari ikuti perjalanan itu dengan sebuah contoh untuk memahami apa yang berpindah dari satu aplikasi ke aplikasi lain — dan mengapa pertukaran dimulai dari verifikasi identitas.
Sebelum pesan, dua orang
Sebelum bertukar pesan terlindungi, kedua orang membuat identitas Layergram di perangkatnya masing-masing dan memverifikasi identitas satu sama lain. Tautan publik atau kode QR memperkenalkan mereka. Frasa pemulihan 24 kata, sebaliknya, memungkinkan seseorang memulihkan identitas dan harus tetap dirahasiakan.
Bayangkan Sofia dan Alex ingin mencobanya. Mereka adalah tokoh fiktif, dan contoh kami tidak memuat apa pun yang bersifat rahasia: «Ini adalah pesan uji coba kami.»
Sofia mengirimkan kontak Layergram-nya kepada Alex, dan Alex melakukan hal yang sama. Masing-masing mengimpor identitas yang diterima. Lalu mereka membandingkan angka dan emoji verifikasi, bertemu langsung atau melalui panggilan yang sudah mereka percaya. Nama di layar mungkin terasa familiar, tetapi perbandingan inilah yang menghubungkan kontak yang diimpor dengan orang yang ingin mereka ajak bicara.
24 kata itu bukan bagian dari pertukaran. Siapa pun yang mendapatkannya dapat memulihkan identitas dan menyamar sebagai pemiliknya: untuk menambahkan Sofia ke kontak, Alex hanya perlu data publik Sofia. Panduan memulai Layergram menjelaskan pembuatan identitas, penyimpanan frasa pemulihan, dan verifikasi timbal balik.
Di mana teks dienkripsi?
Pesan dienkripsi di perangkat Sofia, di dalam Layergram, sebelum aplikasi pesan menerimanya. Sofia memilih kontak Alex yang sudah diverifikasi dan menulis pesan uji coba di sana. Yang ia serahkan ke obrolan adalah hasil yang terlindungi, sehingga penyusunan rahasia tetap terpisah dari kanal yang membawanya.
Langkah inilah yang mengubah apa yang sampai ke aplikasi lain. Jika Sofia lebih dulu menulis rahasia di kolom teks obrolan dan baru mengenkripsinya setelah itu, teks itu sudah lebih dulu melewati lingkungan yang tidak ingin ia percayai. Dalam contoh kami, ia menulis langsung di Layergram.
Enkripsi terikat pada penerima yang dipilih. Karena itu, sebelum berbagi, Sofia memastikan bahwa percakapan yang terbuka memang milik Alex. Layergram tidak memutuskan untuk siapa ia hendak menulis.
Jalur utama yang dijelaskan di sini memakai aplikasi. Di mana tersedia dalam versi yang terpasang, keyboard sistem Layergram menawarkan pilihan lain: keyboard ini memungkinkan Anda menyusun di editornya dan menyisipkan hasil terenkripsi ke kolom obrolan. Pengiriman tetap menjadi tindakan aplikasi pesan; keyboard tidak mengirim pesan secara otomatis.
Apa yang sampai ke obrolan?
Obrolan menerima bentuk terlindungi yang dipilih Sofia untuk dibagikan: teks terenkripsi, sebuah tautan, atau pesan sampul yang memuat data terenkripsi. Rahasia sudah terenkripsi. Bentuk-bentuk ini mengubah rupa pesan dalam percakapan, sementara membaca isi terlindungi membutuhkan identitas Layergram penerima yang benar.
Untuk uji coba ini, Sofia memilih teks terenkripsi. Ia menyalinnya ke obrolannya dengan Alex, atau memakai opsi berbagi yang didukung perangkatnya, lalu mengirimkannya. Platform pesan melakukan seperti biasa: mengantar pesan. Layergram tidak menyisipkan server pengantarnya sendiri.
Jika Sofia memilih sampul, percakapan akan menampilkan kalimat terbaca yang berbeda dari rahasia itu. Sampul disiapkan di dalam aplikasi; keyboard sistem saat ini menawarkan teks terenkripsi. Sampul bisa membuat isi tersembunyi kurang mencolok bagi yang melihat obrolan, tanpa menjamin ketidaklihatannya dalam analisis teknis. Sebuah tautan, sebaliknya, membuat rujukan ke Layergram mudah dikenali. Halaman Cara kerja menjelaskan perbedaan ini.
Pratinjau notifikasi obrolan juga berasal dari apa yang diterima obrolan: hasil terlindungi atau sampul, bukan kalimat asli yang disusun hanya di Layergram. Manfaat ini bergantung pada tetap menjauhkan rahasia dari obrolan juga setelah membacanya.
Bagaimana penerima membacanya?
Alex membawa pesan terlindungi ke dalam Layergram, dengan menyalinnya seluruhnya dari obrolan atau membagikannya ke aplikasi ketika sistem mengizinkan. Layergram mengenali isinya dan mendekripsinya di perangkatnya. Alex pun dapat membaca kalimat Sofia di percakapan Layergram, tanpa menempelkannya sebagai teks biasa ke obrolan eksternal.
Pesan telah melintasi dua lingkungan dengan tugas yang berbeda. Obrolan membawa isi terlindungi; di Layergram, Alex menemukan kata-kata yang ditulis Sofia. Halaman Teknologi dan keamanan menggambarkan arsitektur lokal ini: identitas, enkripsi, dekripsi, dan riwayat tetap berada di perangkat.
Perjalanan lengkapnya seperti ini:
| Tahap | Di mana pesan berada | Dalam bentuk apa |
|---|---|---|
| Sofia menulisnya | Di aplikasi Layergram | Teks terbaca di editor |
| Sofia membagikannya | Di obrolan yang dipilih untuk pengantaran | Hasil terenkripsi, mungkin di dalam sampul atau tautan |
| Alex membukanya | Di Layergram di perangkatnya sendiri | Isi yang didekripsi untuk identitasnya |
Ketika Alex membalas, ia menempuh jalur yang sama ke arah sebaliknya. Ia tidak perlu mengembalikan teks yang baru saja dibacanya ke obrolan eksternal.
Apakah isi tetap ada setelah dibaca?
Pesan yang sudah didekripsi dapat tetap berada di riwayat lokal Layergram. Sebelum mengirim, Anda juga dapat memilih opsi baca sekali atau kedaluwarsa yang tersedia di aplikasi. Kendali ini membatasi ketersediaan isi di Layergram; keduanya tidak memanggil kembali foto layar maupun menghapus salinan yang mungkin sudah dibuat orang lain di tempat lain.
Di sinilah kebiasaan kedua orang berperan. Kunci biometrik dapat melindungi akses ke aplikasi, dan perlindungan layar, ketika diaktifkan, memakai pertahanan yang tersedia di perangkat. FAQ Layergram menjelaskan bahwa Android dapat memblokir tangkapan layar lebih langsung, sementara sistem lain memiliki kemampuan dan batasan yang berbeda. Kamera eksternal tetap berada di luar pertahanan ini.
Konteks percakapan juga tetap ada: platform pengantaran dapat menyimpan informasi tentang peserta, waktu, dan pertukaran. Mengenkripsi isi secara terpisah tidak menghilangkan informasi itu, dan tidak membuat perangkat yang sudah disusupi menjadi aman. Dalam Pesan pribadi: dari siapa Anda ingin melindunginya?, kami membahas cara memilih perlindungan untuk situasi tertentu.
Coba dengan pesan yang tidak sensitif
Untuk mengenal perjalanan ini, cukup sebuah kalimat tanpa informasi pribadi dan seseorang untuk mencobanya. Setelah bertukar dan memverifikasi identitas, Anda dapat mengamati apa yang muncul di obrolan dan apa yang kembali terbaca di Layergram. Dengan begitu setiap langkah menjadi jelas sebelum Anda mempercayakannya dengan isi yang bersifat rahasia.
Sofia dan Alex memakai kalimat biasa justru karena alasan itu: memahami cara kerjanya tanpa mempertaruhkan kerahasiaan informasi sungguhan. Untuk mengulang pengalaman di perangkat Anda, panduan bergambar untuk pesan terlindungi pertama Anda mendampingi Anda dari pertukaran awal hingga pembacaan. Perlindungan esensial Layergram gratis; Anda dapat mulai dengan satu percakapan saja.